登记簿查完以后:如何验证一家欧洲公司的真实经营和履约能力?
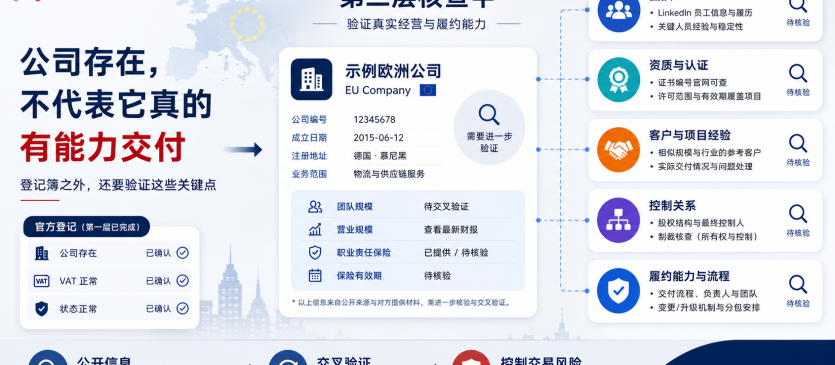
第二层核查:团队、许可、客户、控制关系和交易结构怎么验证
上一篇《查一家欧洲公司:30分钟完成第一轮核查》解决的是:
这家公司是谁?
通过企业登记、VAT、EORI、破产信息和财报,可以确认法律主体、代表权、当前状态和部分财务风险。
但真正准备合作时,中国企业通常还需要回答三个问题:
这家公司真的在做它声称的业务吗?
和我谈的人,真的是最后做项目的人吗?
如果我把钱付出去,它有没有能力完成交付?
这些问题没有一个官方登记簿能够直接回答。
所以第二层核查的目标不是找到一个:
“100%可靠”的证明。
而是:
把对方的说法与独立信息交叉验证,再把无法消除的不确定性写进交易结构。
1. 不要只问“你们能不能做”,要问“什么可以验证”
一家欧洲服务公司说:
我们有专业团队。
更有价值的问题不是:
有多少人?
而是:
这个项目具体由谁负责?
哪些工作由内部团队完成?
是否会使用Subcontractor?
如果对方说自己有欧洲物流或海关经验,可以进一步验证:
- EORI;
- AEO(如果声称具备);
- 相关许可;
- 保险;
- 类似项目经验。
同样,如果涉及专业服务、IT或其他受监管业务,就验证与这个项目真正相关的:
人员、资格、许可、保险和责任范围。
核心原则很简单:
能独立验证的,不要只靠对方自述。
2. 证书不要只看PDF,要查编号和范围
对方发给你一张ISO、AEO或其他证书,
并不代表:
这项资格现在有效,而且覆盖你的项目。
对于可以公开验证的资格,应尽量通过发证机构、监管机关或认可数据库确认:
证书编号 → 当前状态 → 持证主体 → 适用范围。
例如管理体系认证可以通过相关认可体系查询,AEO可以通过欧盟海关数据库核实,律师、支付机构等专业主体则应进一步查看相应国家主管机关或职业机构登记。
真正重要的不是:
有证书。
而是:
这张证书是否属于与你签约的主体,并且覆盖它准备为你做的事情。
3. 网站、LinkedIn和地址的作用是“找矛盾”
公开互联网信息非常有用,
但不能把任何单一信号当成结论。
例如:
域名和网站历史
公司成立15年,但现在的域名只有2年,
不代表公司一定在撒谎。
可能是:
- 品牌更换;
- 收购;
- 新网站;
- 业务转型。
真正要问的是:
为什么公司历史与数字痕迹不一致?
不要过度相信员工数字。
更值得看:
- 能否找到真实核心员工;
- 项目负责人是否真的存在;
- 这些人在公司工作多久;
- 团队背景是否与服务内容一致。
如果网站说:
50人团队。
LinkedIn只能找到几个人,财报又显示企业规模很小,
这不是自动判定“有问题”,
而是:
需要进一步解释。
注册地址
注册地址是商务中心或Virtual Office,本身并不异常。
但如果公司同时声称:
我们在当地有大型运营团队。
那就应该问:
实际团队在哪里工作?
所以这些信息的正确用途是:
寻找多个来源之间的矛盾,而不是单独证明一家公司可靠。
4. 用“已经知道答案的问题”测试一致性
这是成本最低但非常有效的方法之一。
例如,你已经从登记处知道:
两名董事需要共同代表公司。
会议中可以问:
最后合同由谁签?
或者你已经看过财报,大致知道企业规模,
可以问:
这个项目会由多大的团队负责?
目的不是“设陷阱”,
而是看:
对方的商业沟通是否与公开记录一致。
一个数字存在差异并不重要。
真正值得警惕的是多个信号同时矛盾:
网站说团队很大;
LinkedIn找不到相应人员;
财报规模很小;
对方不愿说明真正做项目的是谁;
合同还允许大量分包。
这时:
多个小信号组合起来,比任何单一Red Flag更有价值。
5. 控制关系与制裁:不要只查公司名字
2022年以后,欧洲受益所有人信息的公众访问规则发生了变化;在新的欧盟反洗钱框架下,具有合法利益的主体可以在一定条件下申请相关信息,但实际访问方式仍会因国家而不同。
因此,不要假设:
所有欧洲公司的最终控制人都可以立即免费查到。
可以进一步使用:
- 当地企业和股东登记;
- UBO登记的现行访问机制;
- GLEIF的LEI关系数据;
- 对方提供的集团和股权结构。
但要注意:
GLEIF不是UBO数据库。
它主要帮助判断企业在会计合并层面的母公司关系,而不一定告诉你最终自然人控制者。
如果控制结构对交易很重要,可以要求对方书面披露:
- Shareholding Structure;
- Ultimate Parent;
- UBO;
- 是否受到制裁主体拥有或控制;
- 控制权变化时的通知义务。
对于较大的合同,可以进一步写入:
Representations and Warranties。
这样,无法完全从外部验证的事实,就变成了:
对方必须对其真实性承担合同责任的信息。
制裁核查也是一样。
不要只做:
Company Name Screening。
还要看:
Ownership / Control。
因为一家没有被直接列名的企业,如果由受制裁主体拥有或控制,也可能产生风险。
6. 客户案例不要看Logo,要验证“真正做过什么”
几十个客户Logo看起来很有说服力,
但它们并不能告诉你:
- 项目规模;
- 实际工作内容;
- 谁负责;
- 项目结果。
对于重要合作,更值得要求:
一个或两个与你的行业、规模或复杂度相近的案例。
然后问:
这个项目最困难的地方是什么?
实际交付与计划有什么变化?
出问题以后怎么解决?
当时负责项目的人现在还在吗?
如果能够联系Reference,可以进一步验证。
如果由于保密原因无法提供客户联系人,
也不能自动判断为风险。
可以看对方是否能够提供:
匿名案例、明确项目范围、具体成果或其他可以交叉验证的证据。
真正需要确认的是:
它是否真正做过与你类似的事情。
7. 核查做不到100%,所以要控制“判断错了以后损失多少”
即使前面的核查全部通过,
你仍然无法确定:
对方一定会履约。
商业尽调真正的作用不是消除所有不确定性,
而是:
让判断错误的代价保持在可以承受的范围内。
例如第一次和一家欧洲软件公司合作:
总合同:
€100,000。
与其签约立即支付50%,
更合理的结构可能是:
10%启动款 → 第一阶段验收 → 第二笔付款 → 上线 → 尾款。
如果缔约方只是集团内资产较少的子公司,
可以考虑:
母公司担保。
如果是长期赊销,
可以考虑:
信用保险。
大额项目还可能使用:
- 银行保函;
- Standby Letter of Credit;
- Escrow;
- 所有权保留。
这里不需要记住所有工具。
只需要问:
如果对方明天停止履约,我现在有多少钱已经暴露在外?
8. 一个很容易被忽略的风险:付款账户突然变更
即使对方是一家真实、经营正常、合作多年的欧洲公司,
付款本身仍可能被骗。
典型情况是:
“我们更换了银行账户,请将下一笔款汇到新的IBAN。”
邮件可能来自真实员工邮箱,
或者看起来与真实域名几乎完全一样。
因此企业内部最好建立固定规则:
任何收款账户变更,都必须通过此前已经验证的独立渠道二次确认。
例如:
使用以前已经掌握的电话号码回拨。
而不是使用:
变更通知邮件里提供的新电话。
如果收款账户名称与合同缔约方明显不同,
也不要自动付款。
先确认:
为什么不同?
集团Treasury等结构可能存在合理原因,
但:
差异必须先解释,再付款。
一个场景:公司没有明显问题,为什么仍然不应该直接付40%?
假设一家中国企业准备与欧洲技术公司合作。
第一轮核查显示:
公司成立10年以上;
VAT正常;
没有明显破产信息;
财报也没有明显异常。
继续核查以后却发现:
网站宣传完整开发团队;
但大部分项目准备交给外部Subcontractor;
项目负责人刚加入公司;
Cloud账户准备由供应商控制;
合同要求签约后支付40%。
这并不意味着:
这家公司不能合作。
真正的问题是:
交付结构把太多风险集中在中国企业一边。
所以解决办法可能不是:
再查10个数据库。
而是:
启动款降到10%;
明确项目团队和分包范围;
Cloud账号由客户控制;
后续付款绑定Milestone。
同一家供应商,
通过改变交易结构,
风险已经完全不同。
第二层核查,记住这5个问题就够了
完成企业登记等第一轮核查以后,再问:
1. 对方声称的能力,有什么可以独立验证?
2. 真正执行项目的人是谁?哪些工作会分包?
3. 许可、认证、保险和案例是否真的覆盖我的项目?
4. 谁真正拥有或控制缔约公司?
5. 如果我的判断错了,我已经付出去多少钱?
前四个问题降低:
判断错误的概率。
第五个问题降低:
判断错误的代价。
这两件事缺一不可。
结语
企业登记解决的是:
这家公司存在吗?
第二层核查解决的是:
它说的事情是否能够被其他信息验证?
但即使所有答案都很好,
也不存在:
100%安全的合作伙伴。
成熟的跨境合作不是:
查到完全没有风险以后再合作。
而是:
先验证能够验证的,再把无法验证的风险限制在自己能够承受的范围内。
所以企业尽调真正的终点不是:
我终于证明这家公司可靠。
而是:
即使我判断错了,这笔交易也不会让我失去控制。
**免责声明:**本文介绍的是一般商业核查和交易风险控制方法,不构成法律、财务、信用、保险或制裁合规意见。企业登记、受益所有人信息、专业许可、保险要求以及交易保障工具均可能因国家、行业和交易结构不同而变化,重要交易应根据具体情况进一步核实。